Activer DNSSEC sans couper votre site ni vos e-mails : le DS à publier au bon moment
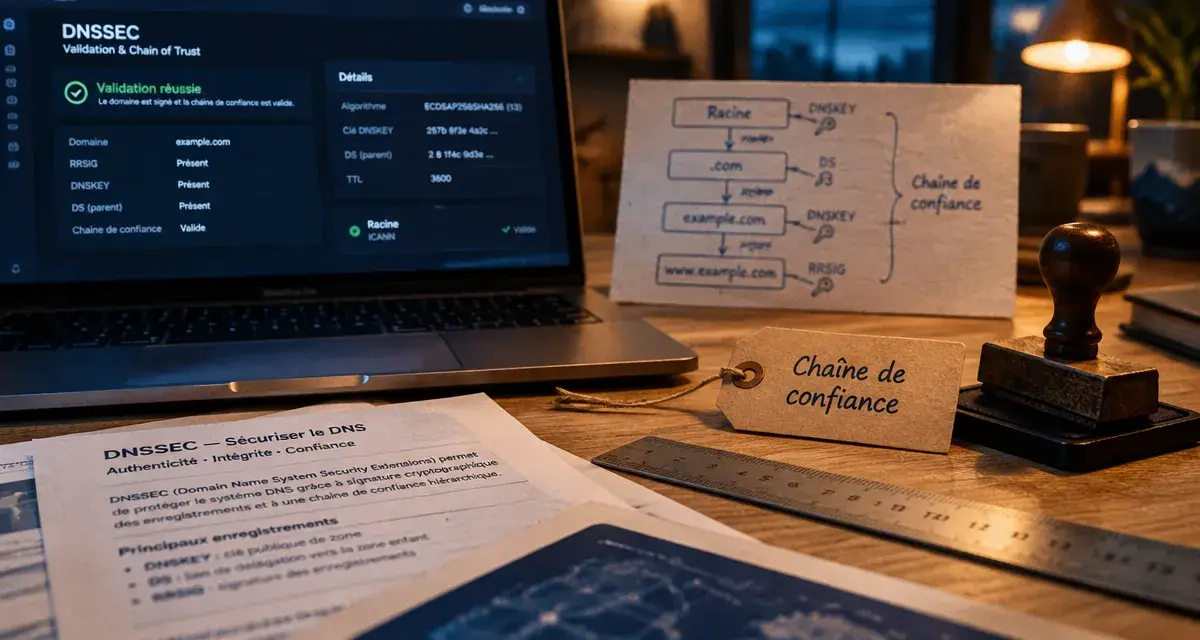
Pour activer DNSSEC, rendez-vous dans l’espace client de votre registrar, ouvrez la configuration DNS du domaine, puis l’onglet DNSSEC. Si domaine et serveurs DNS sont chez le même prestataire, c’est une affaire de quelques clics. Si ce n’est pas le cas, il faut transmettre quatre paramètres d’un prestataire à l’autre. Voici comment savoir dans quelle situation vous êtes, comment procéder, et comment éviter l’erreur qui rend un domaine injoignable.
À quoi sert DNSSEC, et faut-il l’activer ?
Authentifier les réponses DNS
DNSSEC, pour Domain Name System Security Extensions, ajoute une signature numérique aux données de la zone DNS. Quand un résolveur DNS interroge le serveur faisant autorité, il peut vérifier que la réponse provient bien de la bonne zone et qu’elle n’a pas été modifiée en route. Sans cette vérification, le DNS repose sur la confiance : une réponse falsifiée est acceptée comme n’importe quelle autre.
Les attaques évitées
Le risque principal est l’empoisonnement du cache DNS (DNS cache poisoning) : un résolveur mémorise une fausse réponse et redirige ensuite tous ses utilisateurs vers un site malveillant, ou vers un serveur de messagerie qui n’est pas le vôtre. Les conséquences vont du phishing à la fraude. Avec DNSSEC, une réponse dont la signature ne correspond pas est rejetée.
Faut-il l’activer ? Pour un site vitrine, c’est une bonne pratique de sécurité à faible coût, souvent proposée gratuitement par les registrars. Pour un domaine qui porte une boutique, des e-mails professionnels ou une marque exposée au phishing, elle devient vraiment pertinente. Le revers est opérationnel : une configuration erronée peut rendre le domaine inaccessible, d’où l’importance de la méthode décrite plus bas.
Comprendre la chaîne de confiance avant de cliquer
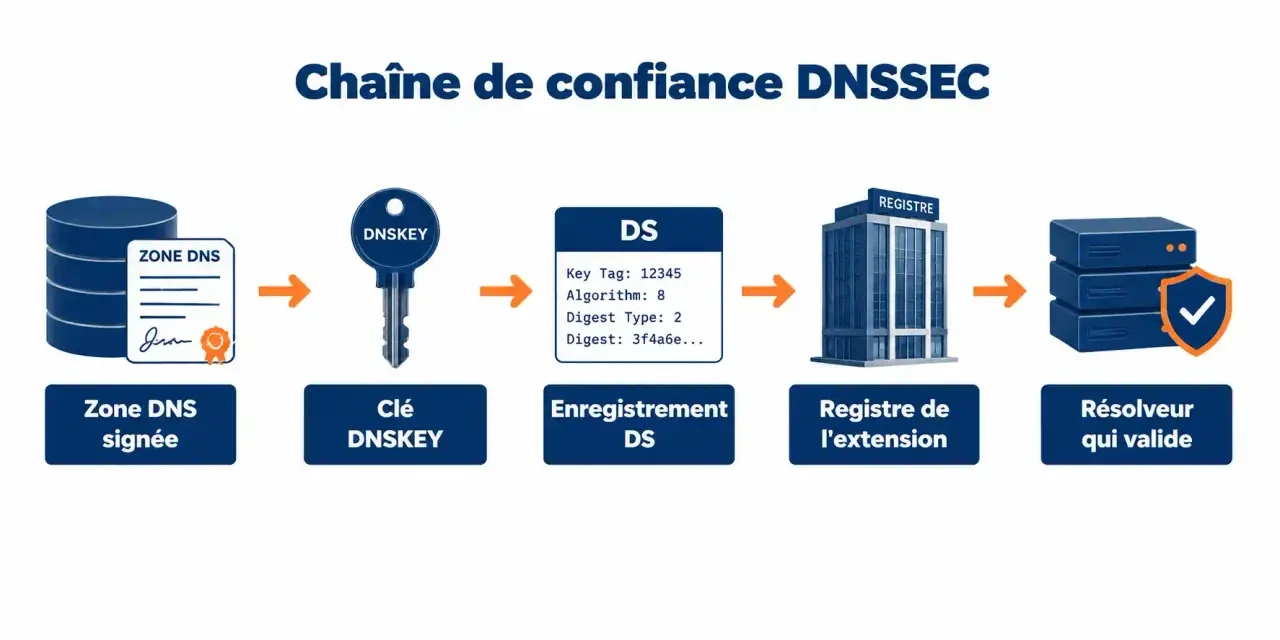
DNSSEC fonctionne comme une chaîne dont chaque maillon valide le suivant. Le fournisseur qui gère la zone DNS signe celle-ci et publie une clé publique, l’enregistrement DNSKEY. Le registrar transmet ensuite au registre de l’extension une empreinte de cette clé, l’enregistrement DS. Le résolveur compare les deux : si le DS publié au registre et la DNSKEY de la zone ne concordent plus, la chaîne est rompue et le résolveur considère les réponses comme invalides.
Voyez le DS comme le reflet de votre clé, conservé au registre : une sorte de miroir dans lequel le résolveur vérifie que l’image correspond à l’original. Si vous changez de clé ou de fournisseur DNS sans mettre à jour ce reflet, le miroir renvoie une image qui ne ressemble plus à rien, et la validation échoue. C’est exactement ce qui se produit avec un DS obsolète : la zone est parfaitement en ligne, mais les résolveurs qui valident DNSSEC refusent de la résoudre.
Retenez donc deux étapes distinctes : la signature de la zone (côté fournisseur DNS) et la déclaration au registre (côté registrar). L’activation automatique enchaîne les deux ; l’activation manuelle vous demande de faire le lien vous-même.
Prérequis et cas de figure : repérer son scénario
Checklist avant activation
- Vous êtes titulaire du domaine et avez accès à l’espace client du registrar.
- L’extension (TLD) du domaine est compatible avec DNSSEC ; la liste figure dans l’aide de votre registrar.
- Vous savez qui gère la zone DNS : le registrar ou un autre prestataire.
- Vous avez une copie de vos enregistrements DNS actuels.
Les trois configurations possibles
La distinction entre registrar et gestionnaire de zone décide de tout. Le tableau ci-dessous résume les trois cas rencontrés, comme dans la documentation d’OVHcloud.
| Situation | Qui signe la zone ? | Qui publie le DS ? | Méthode |
|---|---|---|---|
| Domaine et DNS chez le même prestataire | Le prestataire | Le prestataire | Activation automatique |
| Domaine chez un registrar, DNS chez un prestataire externe | Le prestataire DNS | Le registrar, avec vos paramètres | Saisie manuelle |
| Domaine chez un registrar tiers, serveurs DNS d’un fournisseur | Le fournisseur DNS | Le registrar tiers | Récupération des paramètres puis saisie manuelle |
Pour savoir où vous en êtes, consultez les serveurs DNS déclarés sur le domaine : s’ils appartiennent à votre registrar, vous êtes dans le premier cas. Sinon, vous êtes en configuration séparée.
Activer DNSSEC pas à pas
Activation automatique en un clic
Lorsque tout est chez le même prestataire, la procédure type est la suivante :
- Connectez-vous à l’espace client du registrar.
- Sélectionnez le nom de domaine concerné, dans la rubrique « Domaines » ou « Domaine et DNS ».
- Ouvrez la configuration DNS, puis l’onglet DNSSEC.
- Cliquez sur « Activer » et confirmez.
En coulisses, la zone est d’abord signée, puis les informations sont déclarées au registre. Chez One2Net, ces deux étapes sont distinctes et la déclaration intervient dans un délai pouvant aller jusqu’à 24 heures.
Activation manuelle avec un fournisseur DNS externe
Dans ce mode, vous jouez les intermédiaires. Activez d’abord la signature de zone chez le fournisseur DNS, qui vous communique quatre paramètres : le Key Tag, le Flag, l’algorithme et la clé publique encodée en base64. Certains les envoient par e-mail, d’autres les affichent dans l’interface ou via une API. Renseignez-les ensuite à l’identique dans le formulaire DNSSEC du registrar. Un seul caractère manquant dans la clé suffit à rompre la chaîne : copiez-collez, sans retranscrire à la main.
Respectez aussi l’ordre. Publier le DS au registre avant que la zone soit signée est la manière la plus rapide de rendre un domaine injoignable pour les résolveurs validants.
Délais, vérifications et dépannage
Combien de temps compter ?
L’opération est asynchrone. Chez OVHcloud, l’activation ou la désactivation prend jusqu’à 24 heures. Un changement de serveurs DNS demande ensuite 24 à 48 heures de propagation, soit 48 à 72 heures au total lorsque DNSSEC est actif. Chez Amen, l’activation est annoncée en 15 minutes à 1 heure maximum. Si vous attendez un e-mail contenant les paramètres, vérifiez vos courriers indésirables au bout d’une heure.
Vérifier que la chaîne tient
Une fois le délai écoulé, contrôlez l’état du domaine avec un outil de diagnostic DNSSEC : le résultat attendu est « actif » ou « valide ». Un état « non signé » indique que la zone n’est pas signée ; un état « invalide » signale une chaîne rompue, presque toujours à cause d’un DS qui ne correspond plus à la clé. Testez aussi la réception d’un e-mail et l’ouverture du site depuis un réseau différent.
Changer de serveurs DNS sans accident
Avant de migrer vers un autre fournisseur DNS, il peut être nécessaire de désactiver DNSSEC, puis de le réactiver une fois la nouvelle zone signée. Le DS ancien, resté au registre, ne correspondrait plus à la nouvelle clé. En cas de doute après une erreur, le retour arrière consiste à retirer le DS chez le registrar, puis à reprendre la procédure proprement.
DNSSEC et SSL : deux protections qui ne se remplacent pas
La confusion est fréquente. Le certificat SSL chiffre les échanges entre le navigateur et la plateforme d’hébergement : il protège ce qui circule une fois la connexion établie. DNSSEC intervient plus tôt, au moment de la résolution DNS, pour garantir que le nom de domaine pointe vers la bonne destination. Un site peut avoir un SSL valide et être atteint après une réponse DNS falsifiée ; inversement, DNSSEC ne chiffre rien. Les deux se complètent, et l’un ne dispense pas de l’autre.
En résumé : identifiez qui gère votre zone, vérifiez la compatibilité de l’extension, activez dans le bon ordre, patientez le temps de la propagation, puis contrôlez le statut. Cette méthode transforme DNSSEC d’une opération redoutée en une simple routine de sécurité.
- Fibre dédiée : le débit garanti ne suffit pas à éviter les interruptions - 1 novembre 2026
- Virtualizor : un seul panneau pour 7 technologies de virtualisation, mais pour quel profil ? - 31 octobre 2026
- Activer DNSSEC sans couper votre site ni vos e-mails : le DS à publier au bon moment - 30 octobre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Server SCP : transférer fichiers et dossiers sans confondre -P et -p
 Vaultwarden : un coffre léger à auto-héberger, pas une sécurité automatique
 ERR_NAME_NOT_RESOLVED : identifiez la panne avant de changer vos DNS
 Sous-traitance informatique : déléguer sans perdre la maîtrise des coûts et des données