Typosquattage : quand une simple faute de frappe menace vos identifiants
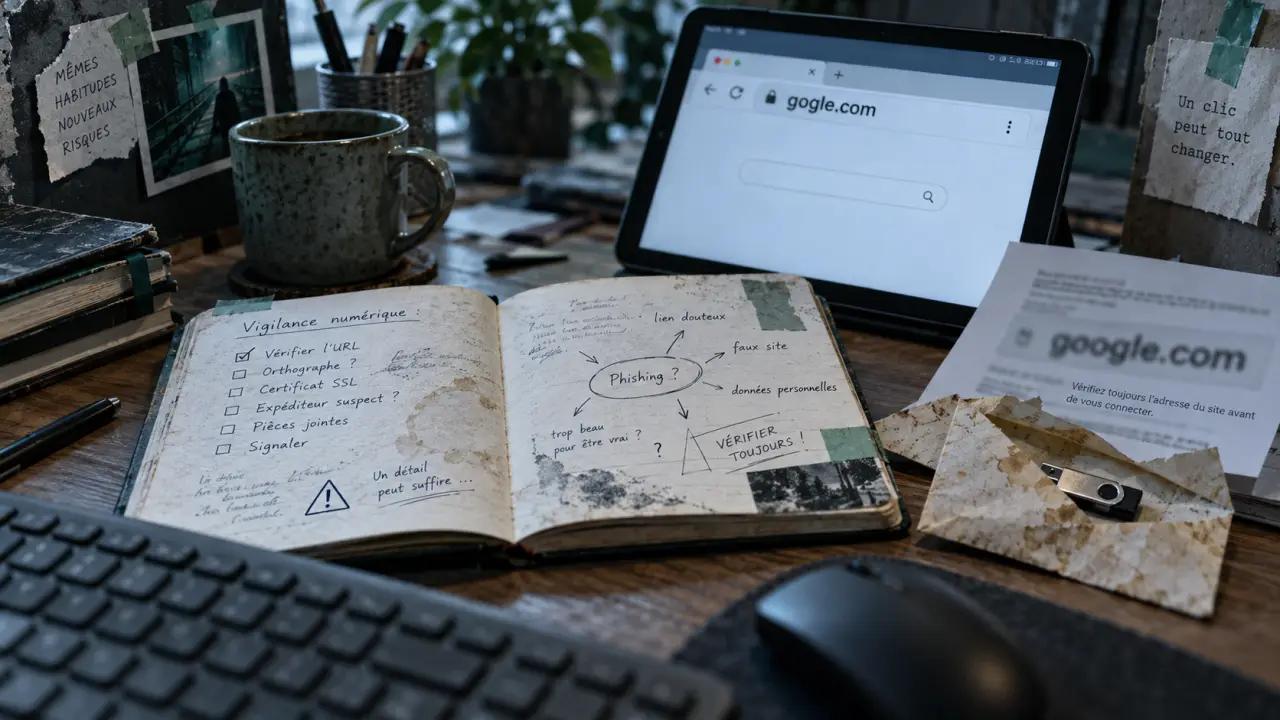
Le typosquattage consiste à enregistrer un nom de domaine presque identique à une adresse connue pour profiter des erreurs de saisie ou de lecture des internautes. Une lettre oubliée, deux caractères inversés ou une extension différente peuvent mener vers un site trompeur. Le risque ne se limite pas à une mauvaise destination : certains domaines servent à voler des identifiants, détourner des paiements ou diffuser des logiciels malveillants.
Une faute d’adresse qui devient un piège
Le terme vient de l’anglais typo, qui désigne une faute de frappe. Également appelé typosquatting, ce procédé repose sur une confusion prévisible : l’internaute pense rejoindre un site légitime, mais son navigateur ouvre un domaine contrôlé par un tiers. L’adresse officielle n’a pas nécessairement été piratée. C’est une autre adresse, qui lui ressemble, qui est en cause.
Quiz sur le typosquattage
Testez vos connaissances sur les variantes d’URL, le phishing, le HTTPS et la procédure UDRP.
Résultat final
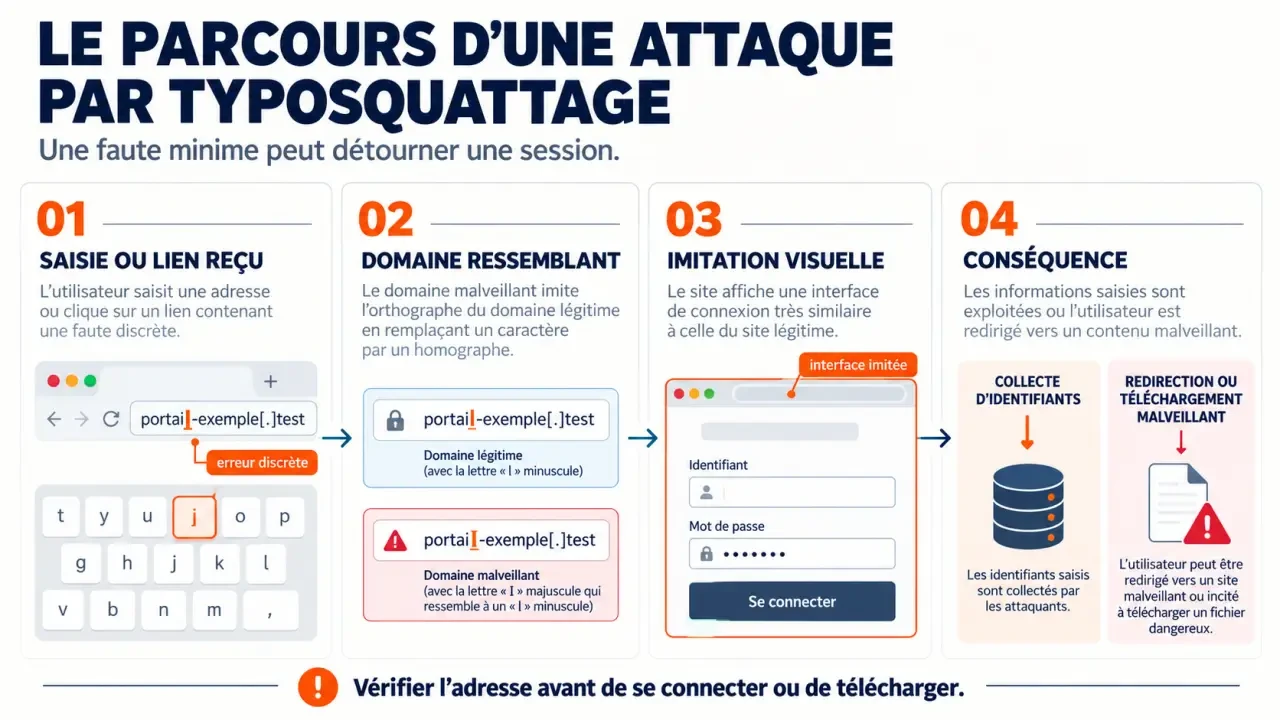
Le parcours peut commencer par une saisie incorrecte dans le navigateur ou par un lien reçu par e-mail, SMS ou messagerie. Dans ce second cas, l’attaquant compte sur une lecture rapide de l’adresse. Le faux site peut reprendre le logo, les couleurs et le formulaire de connexion de la marque pour rendre la différence moins visible. Un internaute peut alors communiquer des informations sensibles sans s’apercevoir qu’il a quitté le site officiel.
Les variantes qui trompent le regard
Les modifications portent sur le nom lui-même ou sur son extension. Les exemples ci-dessous illustrent des mécanismes de confusion. Ils ne constituent pas des adresses à visiter et ne suffisent pas, à eux seuls, à établir qu’un domaine est malveillant.
| Modification | Exemple | Piège exploité |
|---|---|---|
| Suppression d’une lettre | gogle.com au lieu de google.com | Frappe trop rapide |
| Ajout d’une lettre | gooogle.com au lieu de google.com | Répétition involontaire |
| Inversion de caractères | wikiepdia.org au lieu de wikipedia.org | Ordre des lettres mal relu |
| Changement d’extension | .co à la place de .com | Fin d’adresse négligée |
| Trait d’union ou orthographe modifiée | Variante du nom avec séparation ou écriture phonétique | Souvenir approximatif de l’adresse |
Une extension différente ou un trait d’union ne constitue pas une preuve de fraude. Il faut examiner l’usage du domaine et la façon dont sa ressemblance avec une adresse connue est exploitée. Un domaine ressemblant peut aussi être légitime.
Des domaines ressemblants, mais des pratiques différentes
Le typosquattage appartient à un ensemble plus large de pratiques liées aux noms de domaine. Les distinguer aide à comprendre la menace et à choisir une réponse adaptée, sans considérer automatiquement toute ressemblance comme une attaque.
- Cybersquattage : enregistrement ou utilisation de mauvaise foi d’un domaine exploitant notamment les droits d’une marque, par exemple pour chercher à le lui revendre.
- Typosquattage : exploitation d’une faute de frappe ou d’orthographe dans une adresse proche du domaine visé.
- Combosquattage : ajout de mots à une marque, tels que « assistance », « connexion » ou « boutique », pour donner une apparence officielle au domaine.
- Domaine lookalike : appellation plus large pour un domaine ressemblant, notamment par l’emploi de caractères visuellement proches. Une attaque par homoglyphes exploite cette proximité graphique, parfois entre alphabets différents.
Le phishing, ou hameçonnage, désigne une tromperie destinée à obtenir des informations ou à pousser la victime à agir. Un domaine typosquatté peut servir au phishing, mais les deux notions ne sont pas synonymes. Le premier décrit une méthode liée au nom de domaine ; le second, une technique de tromperie.
Les exploitants ne poursuivent pas tous le même objectif. Certains monétisent les visites par la publicité ou l’affiliation, ou redirigent les internautes vers d’autres sites. D’autres affichent un faux concours, collectent des données bancaires ou proposent un téléchargement piégé. Pour l’entreprise imitée, les conséquences peuvent inclure une perte de trafic, des clients trompés et une réputation dégradée par une fraude qu’elle n’a pas commise.
Vérifier le domaine avant de faire confiance à la page
L’apparence d’un site ne prouve pas son authenticité. Avant de vous connecter ou de payer, examinez l’adresse complète dans la barre du navigateur. Ne vous fiez pas uniquement au logo ni au texte d’un lien reçu par message.
- Relisez le nom caractère par caractère : repérez les lettres répétées, les omissions, les inversions et les séparateurs inhabituels.
- Contrôlez l’extension : ne supposez pas qu’une marque utilise toutes les variantes de son adresse habituelle.
- Repérez le domaine réel : dans « marque.exemple.com », le mot « marque » est un sous-domaine. Sa présence ne signifie pas que la marque contrôle l’adresse.
- Rejoignez le service autrement en cas de doute : utilisez un favori créé après vérification, l’application officielle ou une adresse confirmée par un canal indépendant.
Le cadenas et le protocole HTTPS indiquent que la connexion est chiffrée, mais ne prouvent pas que le site appartient à l’entreprise annoncée. Un site frauduleux peut disposer d’un certificat valide. Une présentation soignée et l’absence de fautes de français ne suffisent pas non plus à établir qu’un site est légitime.
Votre parcours habituel peut servir de repère : favori vérifié, domaine attendu et comportement connu du gestionnaire de mots de passe. Si celui-ci ne propose soudain plus vos identifiants sur une page familière, interrompez l’opération et vérifiez l’adresse. Ce décalage ne prouve pas une fraude, mais peut signaler une différence que l’œil, attiré par le logo, n’a pas remarquée.
Des mots de passe uniques limitent les conséquences d’un vol d’identifiants. En effet, la réutilisation d’un même mot de passe expose aussi les autres comptes qui le partagent. L’authentification multifacteur ajoute une protection, mais ne justifie pas de valider une demande inattendue ni de transmettre un code à un interlocuteur.
Réagir selon ce qui a été communiqué
Avoir simplement ouvert un faux site ne signifie pas que vous avez livré vos identifiants. Fermez la page et n’acceptez ni téléchargement ni notification. La suite dépend des actions réalisées. Ne retournez pas sur le site pour « vérifier ».
- Mot de passe saisi : modifiez-le depuis le service officiel, puis sur chaque compte où il était réutilisé. Révoquez les sessions actives si cette option existe et vérifiez les coordonnées de récupération.
- Données bancaires transmises : contactez rapidement votre banque par son canal habituel pour déterminer les mesures nécessaires et surveiller les opérations.
- Fichier téléchargé : ne l’ouvrez pas. S’il a été exécuté, lancez une vérification de sécurité et contactez le support informatique depuis un appareil professionnel.
- Informations professionnelles divulguées : avertissez l’équipe informatique ou sécurité, même si aucun dommage n’est encore visible.
Conservez l’adresse, le message d’origine, l’heure et, si possible, des captures d’écran qui n’exposent pas davantage vos données. Ces éléments facilitent le signalement à la marque usurpée, au bureau d’enregistrement, à l’hébergeur et aux dispositifs compétents. Un signalement documenté est plus exploitable qu’une simple mention de « faux site ».
Protéger une marque sans acheter toutes les variantes
La protection commence par une sélection raisonnée des variantes à surveiller : fautes fréquentes du nom, inversions plausibles, formes avec trait d’union et extensions pertinentes pour les marchés servis. Enregistrer certains de ces domaines puis les rediriger vers le site officiel peut réduire les confusions. Acheter toutes les combinaisons reste irréaliste.
Un dispositif de surveillance peut générer des variantes et repérer de nouveaux enregistrements similaires. Il faut ensuite examiner les alertes : présence d’un formulaire, imitation graphique, redirection ou utilisation dans des messages frauduleux. La ressemblance seule ne démontre pas un abus. Un domaine encore vide peut néanmoins mériter un suivi, car son usage peut évoluer.
Centralisez les échéances, les accès et les responsabilités liés au portefeuille de domaines. En cas d’abus, coordonnez les équipes sécurité, marque et juridique. Elles peuvent conserver les preuves, demander une suspension, préparer une communication aux clients et examiner la possibilité de récupérer le domaine.
La procédure UDRP prévue par l’ICANN permet, pour les domaines concernés et sous certaines conditions, de demander un transfert ou une suppression. Le demandeur doit notamment démontrer qu’il détient des droits sur une marque, que le titulaire du domaine n’a pas de droit ou d’intérêt légitime et que l’enregistrement et l’usage sont de mauvaise foi. La procédure n’accorde pas de dommages-intérêts. D’autres recours existent selon la juridiction, dont l’ACPA aux États-Unis. Un conseil juridique peut aider à choisir une démarche proportionnée.
- Fibre dédiée : le débit garanti ne suffit pas à éviter les interruptions - 1 novembre 2026
- Virtualizor : un seul panneau pour 7 technologies de virtualisation, mais pour quel profil ? - 31 octobre 2026
- Activer DNSSEC sans couper votre site ni vos e-mails : le DS à publier au bon moment - 30 octobre 2026